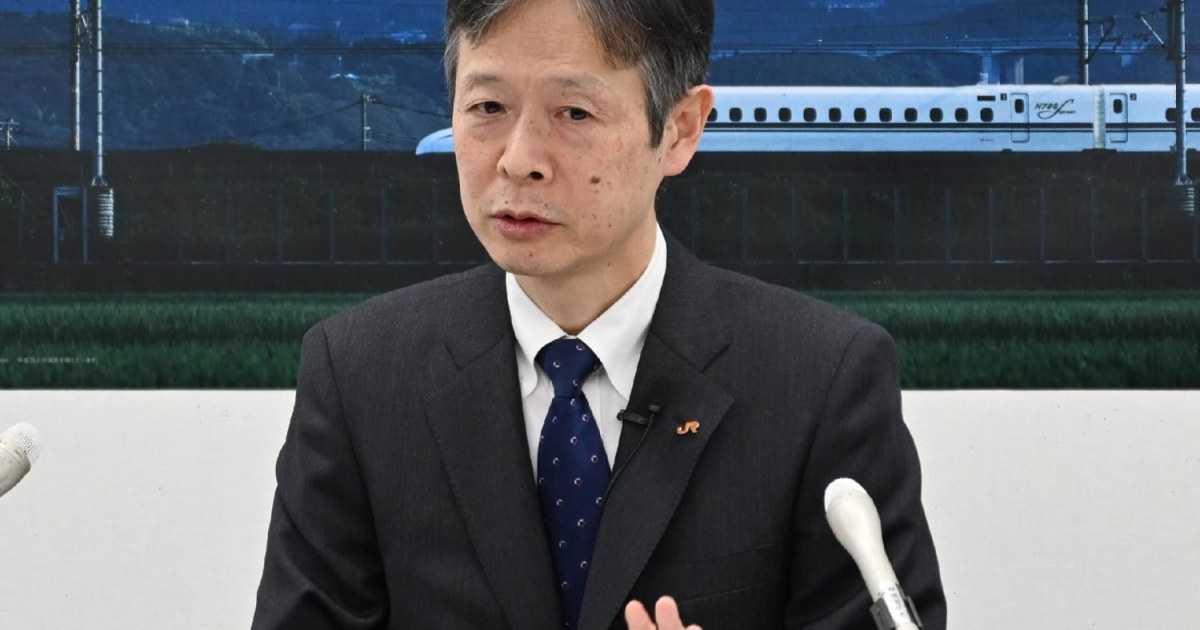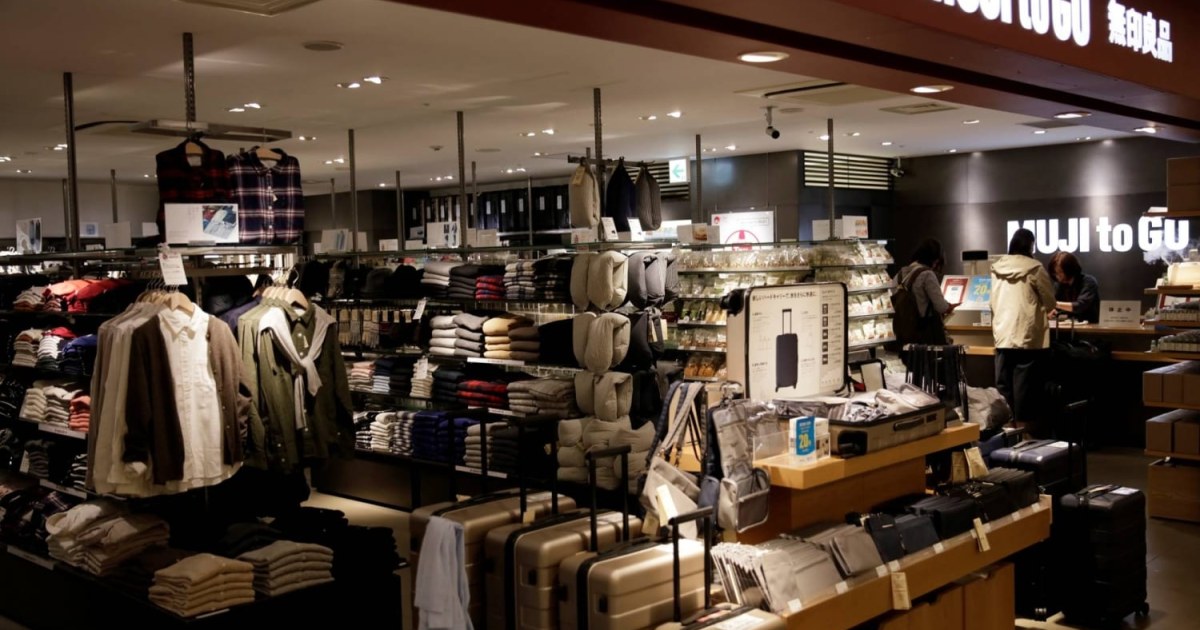
A Ryohin Keikaku afirmou que a retenção de informações desnecessárias de cartões de crédito de clientes foi um fator no vazamento de até 1,09 milhão de registros após um acesso não autorizado. Em entrevista coletiva, o presidente Satoshi Shimizu reconheceu falhas na gestão dos dados.
A empresa mantinha os números completos dos cartões Muji Card para identificar clientes na concessão de recompensas. Em julho de 2021, passou a usar outras informações para essa identificação, mas continuou armazenando os números apesar de ter adotado uma política de exclusão. A investigação prossegue, pois ainda não está claro se a retenção foi intencional.
O acesso não autorizado foi detectado em 29 de outubro. A operadora acredita que até cerca de 27,26 milhões de registros de clientes, incluindo endereços de e-mail de usuários cadastrados, podem ter sido comprometidos. Cerca de 270 mil contas de membros também foram alvo de tentativas de acesso com combinações de identificadores e senhas expostas em vazamentos de outras empresas. A loja online está suspensa desde sexta-feira como medida de segurança.
良品計画は、不正アクセスによる最大109万件のカード情報の流出について、顧客の不要なクレジットカード情報を保管し続けていたことが一因だったと説明した。清水智社長は記者会見で、データ管理の不備を認めた。
同社は特典を付与する際の顧客識別のため、ムジカードの番号を全桁保管していた。2021年7月に別の情報で識別する方式に切り替え、番号を削除する方針を採用したが、保管を続けていた。意図的に保管していたかは分かっておらず、調査が続いている。
不正アクセスは10月29日に検知された。同社は、登録利用者のメールアドレスを含む最大約2726万件の顧客情報が流出した可能性があるとみている。
また、他社から流出したIDとパスワードの組み合わせを使ったアクセスが、約27万件の会員アカウントに対して試みられた。安全対策として、オンラインストアは金曜日から停止している。